A Anthropic, a empresa do Claude, publicou a 12 de outubro de 2026 um estudo que mostra que modelos de inteligência artificial (IA) pequenos podem, em breve, copiar-se sozinhos para aparelhos baratos ligados à internet, como boxes de televisão Android. Os investigadores estimam que os modelos abertos de pequena dimensão cheguem a essa capacidade até ao fim de 2026.
Não é um alarme para amanhã, e os próprios autores dizem que o teste foi simplificado. Mas o aviso toca numa fragilidade que qualquer PME tem: a box de TV da sala de espera, as câmaras de vigilância, o router do operador e as tomadas inteligentes. Muitos destes aparelhos têm palavras-passe de fábrica e nunca recebem atualizações.
Resumo rápido
- A equipa de risco da Anthropic juntou 15 boxes de TV Android de cerca de 55 dólares cada e conseguiu pôr um modelo de IA a funcionar repartido por elas.
- Dos modelos abertos testados, só o GLM-5.2 se conseguiu copiar sozinho de ponta a ponta numa rede de teste. Os autores estimam que modelos pequenos cheguem a esse nível até ao fim de 2026.
- Para uma PME, a defesa é a de sempre: mudar palavras-passe de fábrica, atualizar, separar os aparelhos numa rede própria e evitar marcas desconhecidas.
O que a Anthropic testou
O estudo chama-se «AI models may be capable of self-replicating without access to a datacenter» e foi escrito por William Zhou e Daniel Freeman, da Frontier Red Team, a equipa da Anthropic que procura riscos graves nos modelos de IA. A pergunta era: um modelo de IA consegue instalar-se e espalhar-se sozinho por aparelhos comuns, sem precisar de um centro de dados?
Os resultados, segundo a Anthropic:
- um modelo de 9 mil milhões de parâmetros conseguiu pôr-se a funcionar em 8 dos 9 tipos de aparelho testados;
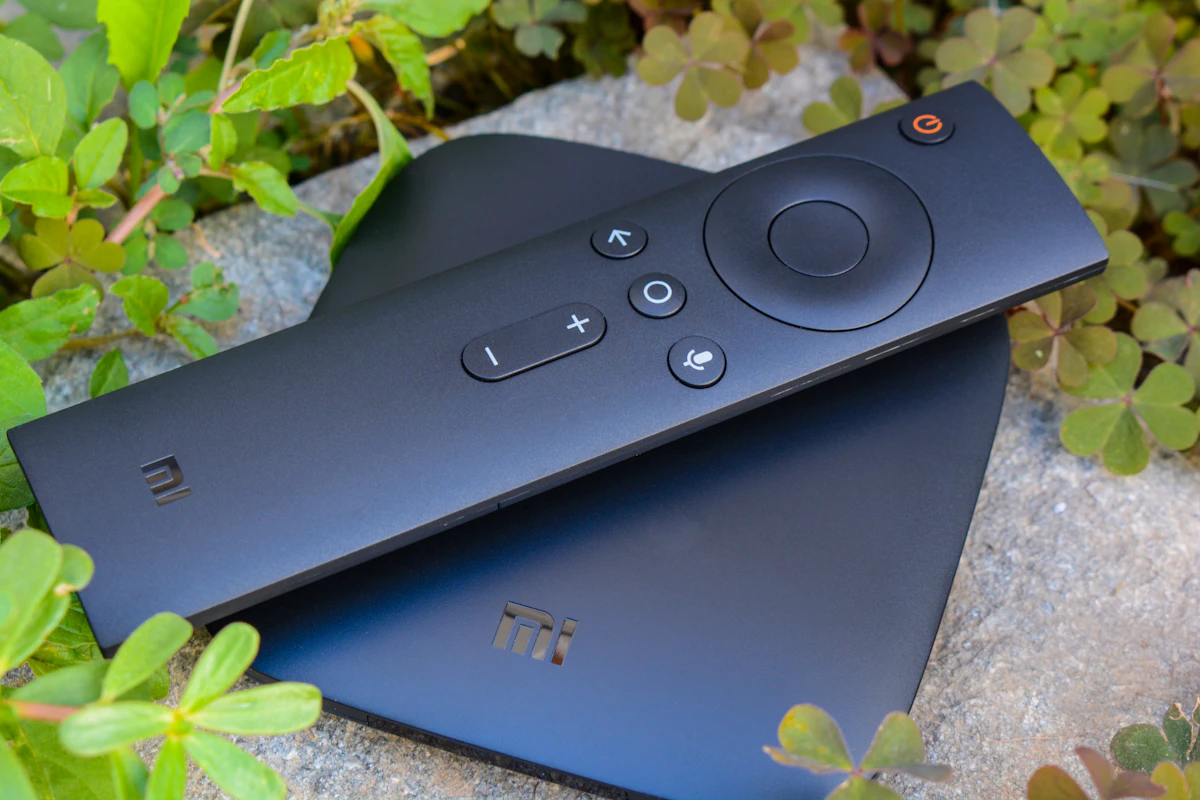
- a equipa comprou 15 boxes de TV Android de marca desconhecida, com 4 GB de memória e cerca de 55 dólares cada, e correu nelas um modelo de 26 mil milhões de parâmetros repartido pelas 15, ainda que muito devagar;
- dos modelos abertos testados, só o GLM-5.2 conseguiu fazer todo o processo sozinho: chegou aos 8 aparelhos da rede de teste em 4 de 5 tentativas;
- um ciclo completo de cópia demorou entre 28 e 51 horas para um modelo de 9 mil milhões de parâmetros.
Os autores olharam também para a evolução dos modelos abertos com até 30 mil milhões de parâmetros. Se continuarem a melhorar ao ritmo histórico, estimam que cheguem ao nível do GLM-5.2 até ao fim de 2026.
Porque é que isto preocupa
Um programa malicioso que se espalha por aparelhos ligados à internet não é novidade. Em 2016, o Mirai infetou câmaras e routers mal protegidos e usou-os em ataques. A novidade é a hipótese de o próprio modelo de IA ser o que se espalha, adaptando-se a cada aparelho. Segundo os autores, um sistema destes seria difícil de desligar porque não tem um ponto central.
Há também ressalvas importantes, ditas pela própria Anthropic:
- a avaliação de ataque foi simplificada, com uma autenticação trivial nos aparelhos, e por isso representa um limite máximo do sucesso no mundo real;
- correr um modelo em aparelhos destes é lento;
- o estudo mede capacidades em laboratório, não ataques reais.
Ou seja: não há notícia de que isto esteja a acontecer. O estudo serve para preparar as defesas antes de ser preciso.
O que dizem os investigadores sobre a defesa
Segundo a Anthropic, a defesa passa por fazer com que cada aparelho infetado contagie, em média, menos de um aparelho novo. As medidas propostas:
- monitorizar o tráfego da rede à procura de transferências fora do normal, de vários gigabytes;
- os operadores de internet isolarem clientes infetados e avisá-los, uma medida que no caso do Mirai limpou 92% das infeções;
- acabar com as palavras-passe de fábrica nos aparelhos ligados à internet, por regra.
Na União Europeia, o Regulamento de Ciber-Resiliência (CRA) vai nesse sentido: obriga os fabricantes de produtos ligados à internet a tratar da cibersegurança desde o desenho e a corrigir vulnerabilidades durante a vida do produto. As obrigações de notificação aplicam-se desde 11 de setembro de 2026 e as principais a partir de 11 de dezembro de 2027.
O que fazer na tua empresa esta semana
Não precisas de ser técnico para reduzir muito o risco. Uma clínica, um restaurante ou um escritório pode fazer isto numa tarde:
- Faz a lista de tudo o que está ligado à internet: router, câmaras, box de TV, televisões, impressoras, tomadas e lâmpadas inteligentes, assistentes de voz, terminais.
- Muda as palavras-passe de fábrica de cada aparelho e do router. Uma palavra-passe diferente por aparelho.
- Atualiza o software de todos. Se um aparelho já não recebe atualizações, pondera trocá-lo.
- Cria uma rede separada no router para aparelhos inteligentes e convidados, longe dos computadores e do software de faturação.
- Evita boxes e câmaras de marcas desconhecidas, compradas sem garantia nem atualizações. Foram precisamente boxes destas que a Anthropic usou no teste.
- Desliga o que não usas. Uma box esquecida atrás da televisão continua ligada à internet.
- Pede ajuda ao teu operador ou ao técnico de informática se notares a internet lenta sem razão.
Perguntas frequentes
A IA já se está a copiar sozinha em aparelhos reais?
Não há notícia disso. O estudo da Anthropic, publicado a 12 de outubro de 2026, testou capacidades num ambiente controlado e com uma autenticação simplificada. Os autores dizem que os resultados são um limite máximo do que seria possível no mundo real.
Que aparelhos estão em risco?
Sobretudo aparelhos baratos ligados à internet com proteção fraca: boxes de TV de marca desconhecida, câmaras, routers e outros aparelhos inteligentes com palavras-passe de fábrica e sem atualizações. A Anthropic fez o teste com boxes de TV Android de cerca de 55 dólares cada.
Como protejo os aparelhos ligados à internet da minha empresa?
Muda as palavras-passe de fábrica, atualiza o software, põe os aparelhos inteligentes numa rede separada dos computadores e evita marcas desconhecidas sem atualizações. Desliga os aparelhos que não usas e pede ajuda ao operador se notares tráfego estranho.
O que é o Regulamento de Ciber-Resiliência?
É uma lei europeia que obriga os fabricantes de produtos ligados à internet a garantir a cibersegurança desde o desenho e a corrigir vulnerabilidades durante a vida do produto. As obrigações de notificação aplicam-se desde 11 de setembro de 2026 e as principais a partir de 11 de dezembro de 2027.
O que recomendamos na N2A
Este estudo não muda o que uma PME deve fazer, só lhe dá mais urgência. Os aparelhos baratos e esquecidos sempre foram uma porta aberta, e a IA pode torná-los mais apetecíveis. Uma tarde a mudar palavras-passe, atualizar e separar redes vale mais do que qualquer ferramenta cara.
Na N2A trabalhamos com automações e IA aplicada a PME e preocupamo-nos com a segurança dos sistemas que ligamos. Se queres rever o que está ligado no teu negócio, vê os nossos serviços ou fala connosco. Para usar a IA a teu favor, lê também Agentes de IA chegam às empresas e AI Act: chatbots e anúncios com IA têm de ser identificados.
Este artigo é informativo e não substitui aconselhamento jurídico.